
Una entrega aérea puede cambiar de manos varias veces antes de llegar a Estados Unidos: transportista terrestre, almacén, agente de carga, terminal, aerolínea y destinatario. Cada transferencia expone la carga a riesgos de contaminación, acceso no autorizado, robo o alteración documental. Esta guía de requisitos CTPAT aéreo ayuda a convertir esas vulnerabilidades en controles verificables, con procesos que puedan sostenerse durante una validación de CBP y en la operación diaria.
CTPAT no debe tratarse como una carpeta de políticas preparada para una visita. Para una empresa vinculada al transporte aéreo, la expectativa es demostrar que conoce los riesgos de su cadena, asigna responsables, verifica a sus socios comerciales y conserva evidencia de que sus controles funcionan. La profundidad de cada medida depende del rol de la organización, del tipo de carga, los puntos de transferencia y las rutas que administra.
Alcance de los requisitos CTPAT aéreo
Los requisitos aplicables no son idénticos para todos los participantes. Un transportista aéreo, un consolidado de carga aérea, un importador estadounidense o un operador de terminal asumen responsabilidades distintas dentro de la cadena. Por ello, el primer paso es identificar la categoría de participación que corresponde a la empresa y revisar los criterios mínimos de seguridad vigentes para esa categoría.
Una compañía que transporta carga aérea debe concentrarse especialmente en la custodia física de los embarques, la seguridad de sus instalaciones y equipos, el control de acceso a zonas restringidas, la integridad documental y la gestión de terceros. Si también consolida, desconsolida, almacena o coordina transporte terrestre previo o posterior al vuelo, el alcance crece: los riesgos de cada actividad deben quedar incluidos en la evaluación y en los procedimientos.
CTPAT se relaciona con otros controles regulatorios de la carga aérea, pero no los sustituye. Los requisitos de inspección, seguridad aeroportuaria o manejo de mercancías peligrosas pueden provenir de otras autoridades o programas. La empresa necesita evitar duplicidades y, al mismo tiempo, asegurar que esos controles complementen su programa de seguridad de cadena de suministro.
Evaluación de riesgos: el punto de partida
CBP espera que las empresas realicen una evaluación de riesgos documentada y que la actualicen periódicamente. No basta con declarar que existe un análisis. Debe mostrar qué amenazas se revisaron, qué áreas o socios están expuestos, cómo se valoró la probabilidad e impacto y qué controles fueron definidos para reducir el riesgo.
En carga aérea, conviene analizar por separado el origen de la carga, el acceso al almacén, los patios, las zonas de preparación, el traslado al aeropuerto, la recepción en terminal, la carga en unidades de transporte aéreo y la entrega final. También deben revisarse riesgos asociados con rutas de alta exposición, carga de alto valor, cambios de última hora, embarques con documentación inconsistente y proveedores que intervienen fuera de instalaciones propias.
El análisis debe producir acciones concretas. Si se detecta que un patio tiene iluminación insuficiente, la medida no es solamente anotarlo en una matriz: debe existir un responsable, fecha objetivo, evidencia de corrección y una verificación posterior. Si el mayor riesgo está en un proveedor de transporte terrestre, la respuesta puede incluir criterios de selección, monitoreo de viajes, comunicación de incidencias y revisiones de desempeño.
Controles operativos para la carga aérea
Seguridad física y control de acceso
Las instalaciones donde se recibe, clasifica, almacena o prepara carga necesitan límites físicos definidos. Cercos, puertas, iluminación, cámaras, alarmas y rondines deben responder al nivel de riesgo del sitio. Lo relevante no es acumular equipos, sino demostrar que los puntos de acceso están identificados, que las fallas se atienden y que las grabaciones o registros se revisan cuando ocurre una incidencia.
El acceso del personal debe basarse en necesidad operativa. Las credenciales tienen que diferenciar visitantes, empleados, contratistas y personal temporal, mientras que las áreas sensibles requieren autorización específica. Un procedimiento sólido incluye el alta, cambio y baja de accesos, así como la recuperación de identificaciones y llaves cuando una persona termina su relación con la empresa.
Integridad de la carga y cadena de custodia
La carga debe poder rastrearse desde que se recibe hasta que se entrega al siguiente eslabón. Esto exige registrar quién recibió el embarque, en qué condición, dónde se almacenó, quién tuvo acceso y cuándo fue transferido. Las discrepancias de piezas, daños, sellos, etiquetas o documentos deben generar una investigación y una comunicación oportuna a las partes correspondientes.
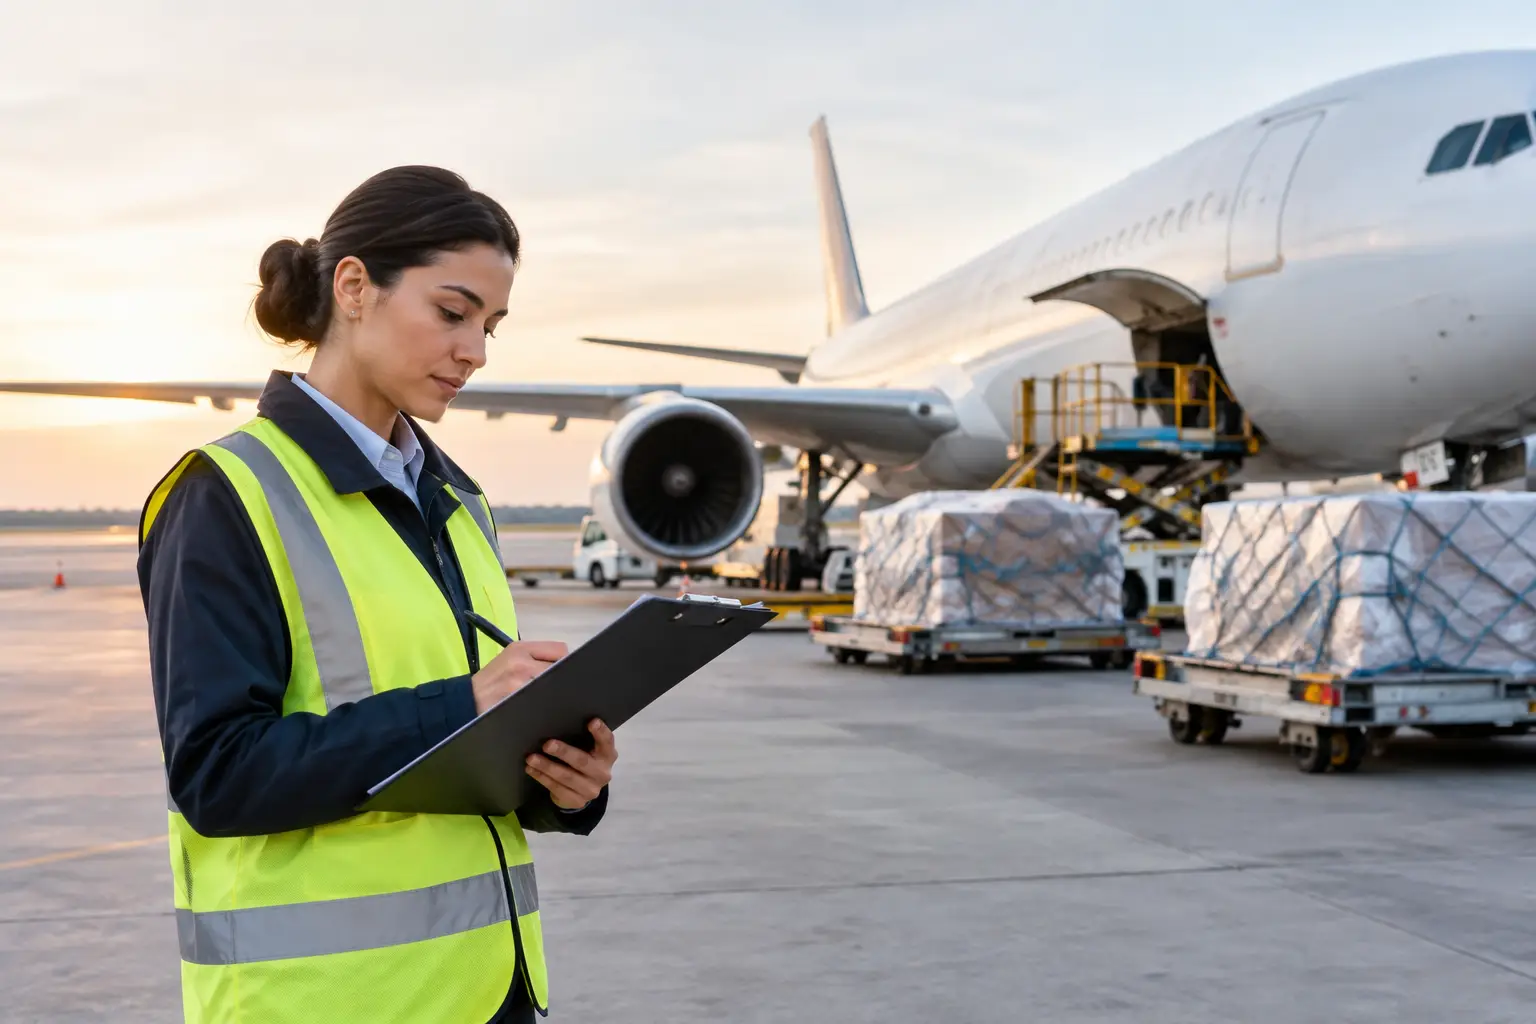
En el entorno aéreo, las unidades de carga, contenedores, remolques y áreas de consolidación requieren controles definidos según su uso. Cuando un envío permanece temporalmente en patio o almacén, deben evitarse zonas sin supervisión, mezclas no autorizadas y accesos que no queden registrados. La cadena de custodia se debilita cuando la operación depende de conversaciones verbales o formatos incompletos.
Socios comerciales y proveedores
Una parte considerable del riesgo ocurre fuera de las instalaciones propias. Por ello, CTPAT requiere un proceso para conocer y evaluar a socios comerciales relevantes, incluidos transportistas, almacenes, agentes, proveedores de seguridad, empresas de limpieza y contratistas con acceso a la carga o a áreas críticas.
La evaluación debe ser proporcional al riesgo. Un proveedor que solo entrega consumibles no se revisa igual que un transportista que recoge carga destinada a Estados Unidos. Para los socios de mayor impacto, conviene conservar cuestionarios, compromisos de seguridad, evidencia de certificaciones cuando aplique, resultados de evaluaciones y seguimiento a hallazgos. La aprobación inicial no es permanente: los cambios de operación, incidentes o bajo desempeño justifican una nueva revisión.
Seguridad del personal, ciberseguridad y capacitación
La contratación debe incluir verificaciones acordes con la legislación aplicable y con el nivel de acceso del puesto. Los procesos de recursos humanos también deben contemplar medidas para reportar conductas sospechosas, amenazas internas, coacción y posibles conflictos de interés.
La seguridad digital merece la misma disciplina que la física. Manifiestos, instrucciones de embarque, datos de clientes y credenciales de sistemas pueden ser alterados o comprometidos. Controles como accesos individuales, contraseñas administradas, permisos por función, respaldo de información y protocolos de respuesta ante incidentes ayudan a reducir ese riesgo. La capacitación debe explicar qué hacer ante correos fraudulentos, solicitudes inusuales de cambio de destino o intentos de obtener información operativa.
La formación no debe limitarse a una inducción anual. El personal de almacén necesita reconocer anomalías físicas; el equipo documental debe detectar inconsistencias; supervisores y mandos deben saber escalar incidentes. Las sesiones breves, enfocadas en situaciones reales de la operación, suelen generar mejor evidencia de comprensión que una presentación genérica.
Cómo preparar la evidencia para una validación
La preparación efectiva comienza con una autoevaluación contra los criterios aplicables. Cada requisito debe vincularse con una política, procedimiento, registro, responsable y evidencia de ejecución. Una política que no se conoce en el piso operativo o un formato que nunca se completa son brechas que un validador puede identificar con rapidez.
Es útil recorrer físicamente la operación siguiendo el trayecto de un embarque. Durante ese recorrido, la empresa debe poder explicar cómo controla el acceso, qué sucede si existe una discrepancia, dónde se conservan los registros y quién toma decisiones ante un incidente. Después, conviene entrevistar a personal de distintos turnos, revisar muestras documentales y comprobar que cámaras, controles de acceso, iluminación y comunicación de emergencias funcionen como se describe.
Los hallazgos deben manejarse con disciplina. Una matriz de acciones correctivas debe indicar la causa, el riesgo asociado, el responsable, la fecha compromiso, la evidencia de cierre y la validación de efectividad. Corregir solamente el síntoma puede resolver una observación puntual, pero no evita que la falla reaparezca en otra instalación o turno.
Errores frecuentes en una operación aérea
El error más común es asumir que la seguridad corresponde únicamente al área de vigilancia. CTPAT involucra a operaciones, logística, recursos humanos, tecnologías de información, compras y dirección. Otro problema habitual es depender de controles de terceros sin verificar cómo se ejecutan en realidad.
También es frecuente encontrar evaluaciones de riesgo demasiado generales, procedimientos sin responsables definidos y expedientes de proveedores desactualizados. En operaciones con alta rotación o múltiples ubicaciones, la estandarización debe dejar espacio para controles locales, pero nunca para que cada sitio interprete por cuenta propia una misma obligación.
La preparación para CTPAT aéreo requiere consistencia entre lo documentado, lo observado y lo que el personal puede explicar. Para las empresas que mueven carga entre México y Estados Unidos, trabajar con una revisión estructurada antes de la validación permite priorizar brechas reales, asignar recursos con criterio y construir un programa de seguridad que proteja la continuidad operativa mucho después de cualquier visita de CBP.